Solucionario retos DeepCTF
El pasado 4 y 5 de abril se llevó a cabo el DeepCTF, en esta oportunidad no tuve que jugar sólo y estuve acompañado de un equipo de lujo compuesto por @4lexaG, @andreamarin y @Jexus909.…
Incident Response | Network Forensics | Malware Analysis

El pasado 4 y 5 de abril se llevó a cabo el DeepCTF, en esta oportunidad no tuve que jugar sólo y estuve acompañado de un equipo de lujo compuesto por @4lexaG, @andreamarin y @Jexus909.…
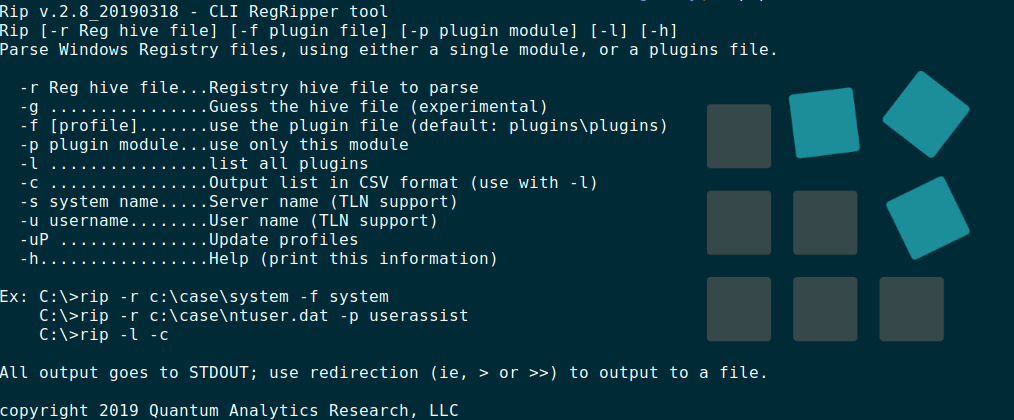
En esta entrada veremos el proceso de instalación de RegRipper una herramienta de código abierto para el análisis del registro de Windows, adicionalmente aprenderemos a analizar algunos elementos útiles aprovechando los perfiles y complementos de…

Los días 26 y 27 de marzo de 2020 se llevó a cabo el Cyber FastTrack Spring 2020 organizado por SANS, a continuación detallaré las soluciones a los retos de la categoría forense. Parte 1:…
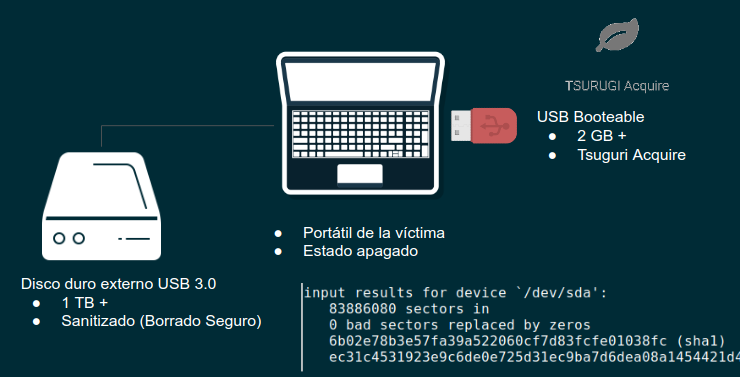
En este artículo veremos el proceso de creación de imágenes forenses utilizando las herramientas de la suite forense Tsuguri Acquire. Tsuguri Acquire es una distribución linux basada en ubuntu, que permite la creación de imagenes…
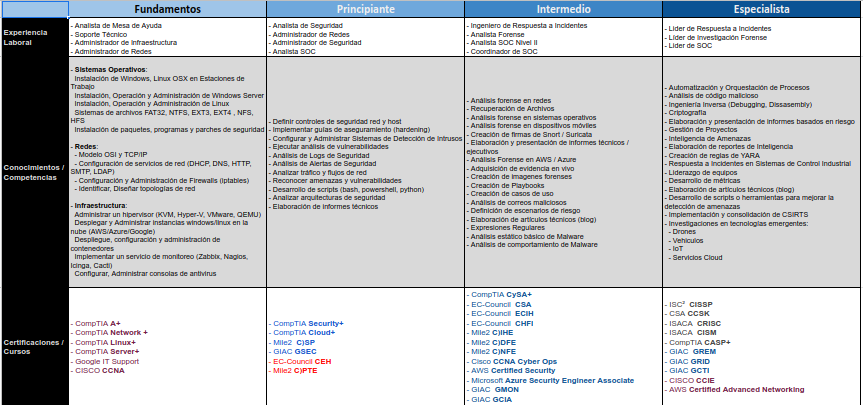
En los últimos años he estado liderando la creación y consolidación de equipos de seguridad, específicamente equipos de respuesta a incidentes y centros de operación de seguridad (SOC). Uno de los grandes retos ha sido…
En esta entrada realizaremos un proceso de respuesta a incidentes relacionado con un documento de office potencialmente sospechoso. En este procedimiento nos centraremos en el triage inicial del documento y por ahora no entraremos en…

En algunos análisis de binarios en IDA se hace neceario generar gráficas de funciones para identificar referencias cruzadas (xrefs). Sintoma: Al usar el IDA que viene instalado en FlareVM aparece el siguiente mensaje de error…
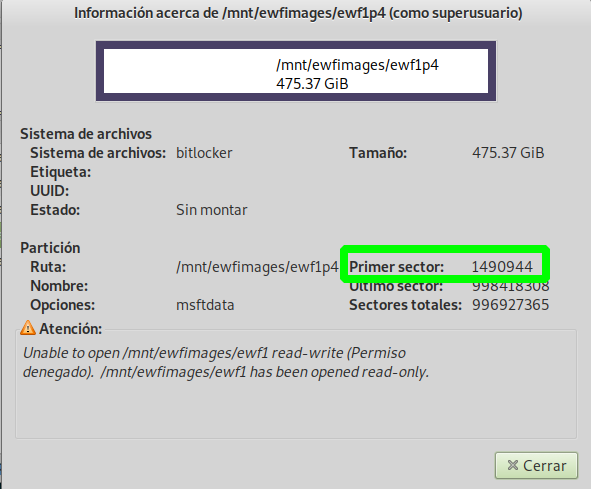
En este artículo les explicaré como montar una imagen forense de disco en formato EWF cifrada con bitlocker. Preparación: Para desarrollar este proceso necesitamos: La imagen forense en formato ewf (Expert Witness Disk Image Format…
En esta entrada veremos como usar algunas herramientas de código abierto en linux para la evaluación inicial de archivos ejecutables de windows potencialmente maliciosos. Las técnicas que abordaremos forman parte de el análisis estático de…

En la entrada anterior realizamos una introducción a The Sleuth Kit para el análisis de imágenes forenses. En esta entrada hablaremos de la herramienta sorter, una utilidad de TSK para el análisis y recuperación de…